Obsah
- Úvod do zabezpečení repasovaných serverů
- Základní bezpečnostní opatření
- Aktualizace operačního systému a softwaru
- Použití silných hesel
- Nastavení firewallu
- Monitorování a detekce hrozeb
- Nástroje pro monitorování sítě
- Detekce anomálií
- Reakce na incidenty
- Zabezpečení fyzického přístupu
- Omezení přístupu k serverům
- Použití bezpečnostních zámků
- Monitorování fyzického prostoru
- Checklist pro posouzení fyzické bezpečnosti
- Zálohování a obnova dat
- Různé metody zálohování
- Plán obnovy po havárii
- Testování záloh
- Vzdělávání zaměstnanců
- Školící program na kybernetickou bezpečnost
Přehled
Zabezpečení repasovaných serverů je v dnešní době, kdy kybernetické útoky stále častěji ohrožují podniky, nezbytné pro ochranu vašich dat. Implementací základních bezpečnostních opatření, jako jsou pravidelné aktualizace softwaru, silná hesla a správné nastavení firewallu, můžete výrazně zvýšit ochranu vašich serverů. Věnování pozornosti jak digitální, tak fyzické bezpečnosti zajistí, že vaše IT infrastruktura zůstane v bezpečí před hrozbami.
Propojený produkt

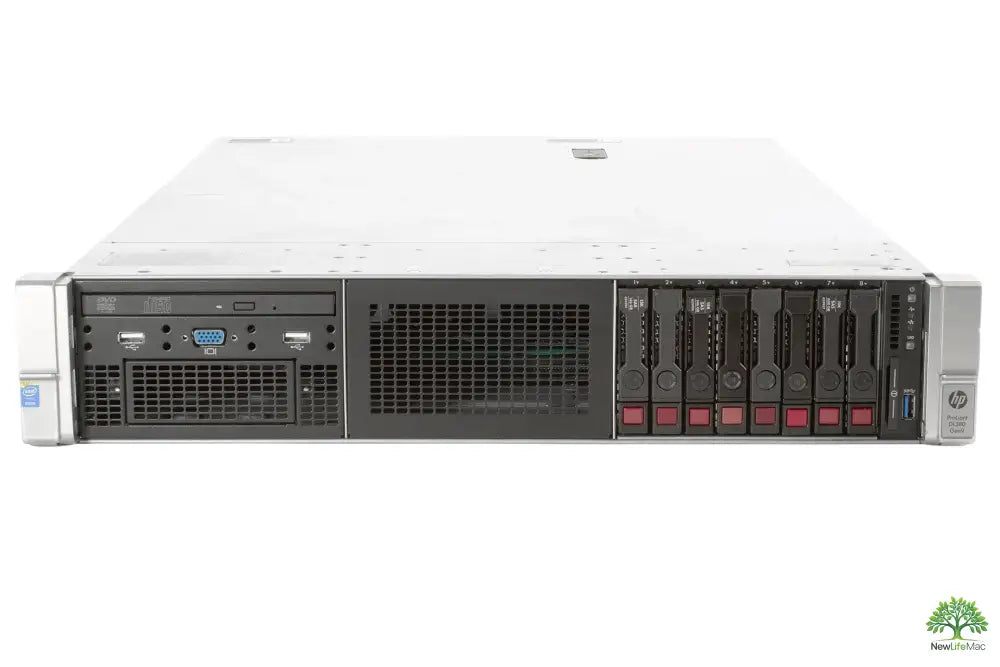
HP ProLiant DL380 G9 2U Rack Server - Intel Xeon E5-2609 v3, 64GB RAM
The HP ProLiant DL380 G9 2U Rack Server is designed for demanding enterprise applications and data centers, featuring an Intel Xeon E5-2609 v3 processor and 64GB of RAM. Its robust architecture supports virtualization, databases, and critical business applications, ensuring high reliability and performance. With features like HP iLO management and redundant power and cooling, this server is built to meet the needs of enterprise environments.
Zobrazit produktV dnešní digitální době, kdy se kybernetické útoky stávají stále častějšími a sofistikovanějšími, je zabezpečení repasovaných serverů klíčové pro ochranu vašich dat a podnikání. Repasované servery, jako je HP ProLiant DL380 G9, mohou nabízet skvělý výkon za dostupnou cenu, ale vyžadují také pečlivou pozornost, pokud jde o bezpečnostní opatření. V tomto článku se zaměříme na konkrétní kroky, které můžete podniknout, abyste své repasované servery ochránili před hrozbami.
Úvod do zabezpečení repasovaných serverů
Rostoucí hrozby kybernetických útoků nás nutí přehodnotit, jakým způsobem zabezpečujeme naše IT infrastruktury. Repasované servery mají svá specifika, která je důležité mít na paměti. Podívejme se na klíčové důvody, proč je zabezpečení repasovaných serverů tak důležité:
- Rostoucí hrozby kybernetických útoků: Kybernetické útoky se stávají stále sofistikovanějšími a cílenějšími. To znamená, že i repasované servery mohou být cílem.
- Specifika repasovaných serverů: Tyto servery mohou mít starší komponenty, které nejsou pravidelně aktualizovány, což zvyšuje riziko zranitelností.
- Důležitost zabezpečení pro podniky: Bezpečnostní incidenty mohou mít vážné důsledky, včetně ztráty důvěry zákazníků a finančních ztrát.
Abyste začali, zde je kontrolní seznam počátečních bezpečnostních kroků, které byste měli zvážit:
- Aktualizace operačního systému a veškerého softwaru.
- Použití silných a unikátních hesel pro všechny účty.
- Nastavení firewallu a dalších bezpečnostních zařízení.
Základní bezpečnostní opatření
Jakmile máte základní kroky na paměti, je čas se zaměřit na konkrétní opatření, která byste měli implementovat pro zabezpečení vašich repasovaných serverů. Tato opatření zahrnují:
Aktualizace operačního systému a softwaru
Pravidelná aktualizace operačního systému a softwaru je jedním z nejdůležitějších kroků, které můžete podniknout. Starší verze softwaru mohou obsahovat zranitelnosti, které mohou být snadno zneužity. Zde je jednoduchý průvodce aktualizací:
- Ověřte, zda je váš operační systém aktuální.
- Stáhněte a nainstalujte všechny dostupné aktualizace.
- Plánujte pravidelné kontroly aktualizací.
Použití silných hesel
Silná hesla jsou vaší první obranou proti neoprávněnému přístupu. Zde jsou tipy, jak vytvořit silná hesla:
- Používejte kombinaci velkých a malých písmen, čísel a speciálních znaků.
- Neopakujte stejná hesla pro různé účty.
- Pravidelně měňte hesla a používejte správce hesel pro jejich ukládání.
Nastavení firewallu
Nastavení firewallu je další klíčový krok pro ochranu vašich serverů. Firewally mohou monitorovat a řídit příchozí a odchozí síťový provoz. Zde je průvodce nastavením firewallu:
- Vyberte vhodný typ firewallu (hardwarový nebo softwarový).
- Konfigurujte pravidla pro povolení nebo blokování určitého provozu.
- Pravidelně kontrolujte a aktualizujte nastavení firewallu.
Vzhledem k tomu, že repasované servery, jako je DELL R640 nebo Dell T7810, často běží na starších systémech, je důležité věnovat čas těmto základním bezpečnostním opatřením. Každý krok, který podniknete, může výrazně zvýšit bezpečnost vašich dat a serverů.
Monitorování a detekce hrozeb
V dnešní digitální éře je monitorování a detekce hrozeb klíčovým prvkem zabezpečení repasovaných serverů, jako je HP ProLiant DL380 G9. Kybernetické útoky se stávají čím dál sofistikovanějšími a rychlejšími, což znamená, že je nutné mít systém, který dokáže včas identifikovat a reagovat na potenciální hrozby.
Nástroje pro monitorování sítě
Existuje řada nástrojů, které můžete použít k monitorování vaší sítě a detekci hrozeb. Tyto nástroje vám pomohou sledovat provoz a identifikovat anomálie, které mohou naznačovat útok. Zde je několik populárních možností:
- Wireshark: Tento open-source nástroj je skvělý pro analýzu síťového provozu a umožňuje sledovat data v reálném čase.
- Nagios: Nabízí monitoring serverů a aplikací. Umožňuje nastavit upozornění v případě, kdy dojde k anomáliím.
- Splunk: Tento nástroj je určen pro analýzu a vizualizaci velkého množství dat, což může pomoci při detekci hrozeb.
Detekce anomálií
Detekce anomálií je zásadní pro identifikaci neobvyklého chování v síti. Pomocí pokročilých algoritmů a strojového učení mohou některé nástroje analyzovat běžné vzorce chování a upozornit vás na odchylky, které by mohly znamenat kybernetický útok. Je důležité mít na paměti, že čím dříve detekujete problém, tím snazší bude jeho řešení.
Reakce na incidenty
V případě detekce hrozby je klíčové mít připravený plán reakce na incidenty. Tento plán by měl zahrnovat:
- Okamžité vyhodnocení situace a identifikace typu útoku.
- Izolaci postižených systémů, aby se zabránilo dalšímu šíření útoku.
- Komunikaci s relevantními týmy a informování vedení o incidentu.
- Dokumentaci incidentu pro budoucí analýzu a zlepšení zabezpečení.
Dobře strukturovaný plán reakce na incidenty pomůže minimalizovat dopad útoku a urychlit obnovu systému.
Zabezpečení fyzického přístupu
Fyzická bezpečnost je často přehlížena, ale je stejně důležitá jako digitální zabezpečení. Zajištění fyzického přístupu k repasovaným serverům, jako je DELL R640 nebo Dell T7810, může významně snížit riziko útoků.
Omezení přístupu k serverům
Prvním krokem k zajištění fyzické bezpečnosti je omezení přístupu k serverům pouze na autorizované osoby. Zvažte použití systémů pro řízení přístupu, které umožňují sledovat, kdo a kdy vstoupil do serverovny.
Použití bezpečnostních zámků
Dalším důležitým krokem je instalace bezpečnostních zámků na skříně serverů. Tyto zámky by měly být odolné a měly by být pravidelně kontrolovány, aby se zajistilo, že fungují správně.
Monitorování fyzického prostoru
Monitorování fyzického prostoru serverovny může zahrnovat použití kamerových systémů a senzory pohybu. Tímto způsobem můžete mít neustálý přehled o tom, co se v serverovně děje, a reagovat na jakékoli podezřelé aktivity.
Checklist pro posouzení fyzické bezpečnosti
Pro zajištění fyzické bezpečnosti vašich repasovaných serverů můžete použít následující checklist:
| Bezpečnostní opatření | Popis | Stav (Ano/Ne) |
|---|---|---|
| Omezení přístupu | Máte systém pro řízení přístupu? | |
| Bezpečnostní zámky | Jsou skříně serverů zabezpečeny zámky? | |
| Kamerový systém | Monitorujete prostor kamerami? | |
| Školení zaměstnanců | Byli zaměstnanci vyškoleni v oblasti bezpečnosti? |
Pravidelným vyhodnocováním těchto bezpečnostních opatření můžete výrazně zvýšit úroveň ochrany vašich repasovaných serverů.
Zálohování a obnova dat
V dnešní digitální době je zabezpečení dat jedním z nejdůležitějších aspektů správy repasovaných serverů, jako je HP ProLiant DL380 G9. Správné zálohování a plán obnovy po havárii mohou znamenat rozdíl mezi rychlým obnovením provozu a ztrátou cenných informací. Zde je několik klíčových bodů, které byste měli mít na paměti:
- Různé metody zálohování: Zvažte využití kombinace místního a cloudového zálohování pro maximalizaci bezpečnosti.
- Plán obnovy po havárii: Mějte jasně definovaný plán, který stanoví, jak reagovat na různé typy havárií.
- Testování záloh: Pravidelně testujte své zálohy, abyste se ujistili, že jsou funkční a aktuální.
Různé metody zálohování
Zálohování dat lze provádět různými způsoby. Zde je přehled některých nejběžnějších metod:
| Typ zálohy | Popis | Výhody |
|---|---|---|
| Místní záloha | Data jsou ukládána na fyzických médiích, jako jsou externí disky nebo NAS zařízení. | Rychlý přístup k datům, snadná obnova. |
| Cloudové zálohování | Data jsou ukládána na serverech poskytovatelů cloudových služeb. | Flexibilita, dostupnost odkudkoliv, ochrana před fyzickým poškozením. |
| Hybridní zálohování | Kombinace místních a cloudových záloh. | Maximální ochrana a redundance. |
Plán obnovy po havárii
Je důležité mít plán, který jasně stanoví, jak se vypořádat s haváriemi. Zde je několik kroků, které by měl váš plán obsahovat:
- Identifikace klíčových dat a systémů, které je třeba chránit.
- Definování časových rámců pro obnovu (RTO) a dostupnost dat (RPO).
- Určení odpovědných osob za obnovu a jejich školení.
- Pravidelná aktualizace plánu na základě nových hrozeb a technologií.
Testování záloh
Testování záloh je kritické pro zajištění, že vaše data jsou skutečně chráněna. Provádějte pravidelné testy obnovy, abyste ověřili, že postupy fungují a že data mohou být rychle obnovena v případě potřeby. Měli byste také zkontrolovat, zda jsou zálohy aktuální a zda obsahují všechny potřebné informace.
Vzdělávání zaměstnanců
Jedním z nejdůležitějších aspektů zabezpečení repasovaných serverů je vzdělávání zaměstnanců. Bez ohledu na to, jak silné jsou vaše technické opatření, lidský faktor může být slabým článkem. Zde je několik klíčových témat, na která byste se měli zaměřit:
- Základy kybernetické bezpečnosti: Zajistěte, aby zaměstnanci rozuměli základním principům bezpečnosti, jako jsou silná hesla a bezpečné používání zařízení.
- Phishingové útoky a jak se jim vyhnout: Učte zaměstnance, jak rozpoznat podezřelé e-maily a odkazy.
- Pravidelné školení a osvěta: Udržujte zaměstnance informované o nejnovějších hrozbách a technikách zabezpečení.
Školící program na kybernetickou bezpečnost
Vytvořte strukturovaný školící program, který zahrnuje následující prvky:
- Úvod do kybernetické bezpečnosti a jejích základů.
- Praktické cvičení zaměřená na detekci phishingových útoků a dalších hrozeb.
- Pravidelné aktualizace a školení, které reflektují aktuální trendy a hrozby v oblasti IT.
Vzdělávání zaměstnanců je investicí do budoucnosti vaší společnosti. Pokud chcete, aby vaše repasované servery byly dobře chráněny, je nezbytné, aby všichni členové týmu měli potřebné znalosti a dovednosti.
Klicove poznatky
- Rostoucí hrozby: Kybernetické útoky se stávají sofistikovanějšími a repasované servery jsou často cílem.
- Aktualizace softwaru: Pravidelně aktualizujte operační systém a software, aby se minimalizovalo riziko zranitelností.
- Silná hesla: Používejte kombinaci velkých a malých písmen, čísel a speciálních znaků pro zabezpečení účtů.
- Nastavení firewallu: Konfigurujte pravidla pro blokování neautorizovaného síťového provozu.
- Monitorování hrozeb: Využijte nástroje jako Wireshark nebo Nagios pro sledování síťového provozu a detekci anomálií.
- Fyzická bezpečnost: Omezte přístup k serverům pouze na autorizované osoby a používejte bezpečnostní zámky.
- Vzdělávání zaměstnanců: Pravidelně školte zaměstnance v oblasti kybernetické bezpečnosti a rozpoznávání phishingových útoků.
Vyhody a nevyhody
| Výhody | Nevýhody |
|---|---|
| Repasované servery nabízejí skvělý výkon za dostupnou cenu. | Starší komponenty mohou mít zranitelnosti, které nejsou pravidelně aktualizovány. |
| Možnost implementace silných bezpečnostních opatření. | Vyžadují pečlivou pozornost a pravidelné aktualizace pro zajištění bezpečnosti. |
| Flexibilita v zálohování a obnově dat. | Fyzická bezpečnost může být často přehlížena. |
| Vzdělávání zaměstnanců zvyšuje celkovou úroveň zabezpečení. | Hlavním rizikem zůstává lidský faktor a možné chyby zaměstnanců. |
Slovnicek
| Termín | Význam |
|---|---|
| Repasované servery | Servery, které byly obnoveny a znovu uvedeny do prodeje. |
| Kybernetické útoky | Neoprávněné pokusy o přístup nebo poškození počítačových systémů. |
| Silná hesla | Hesla, která kombinují písmena, čísla a speciální znaky pro zvýšení bezpečnosti. |
| Firewall | Bezpečnostní zařízení, které monitoruje a kontroluje síťový provoz. |
| Monitorování hrozeb | Proces sledování sítě pro identifikaci potenciálních bezpečnostních incidentů. |
| Zálohování dat | Ukládání kopií dat pro ochranu před ztrátou nebo poškozením. |
| Plán obnovy po havárii | Strategie pro obnovení systémů po výpadku nebo útoku. |
| Phishing | Podvodné pokusy o získání citlivých informací prostřednictvím falešných e-mailů. |
| Bezpečnostní incident | Jakýkoli událost, která ohrožuje integritu nebo důvěrnost dat. |
Aktie:
Bezpečnost dat s repasovanými servery a RAID řadiči